Domain adhb.de kaufen?
Wir ziehen mit dem Projekt
adhb.de um.
Sind Sie am Kauf der Domain
adhb.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain adhb.de kaufen?
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **

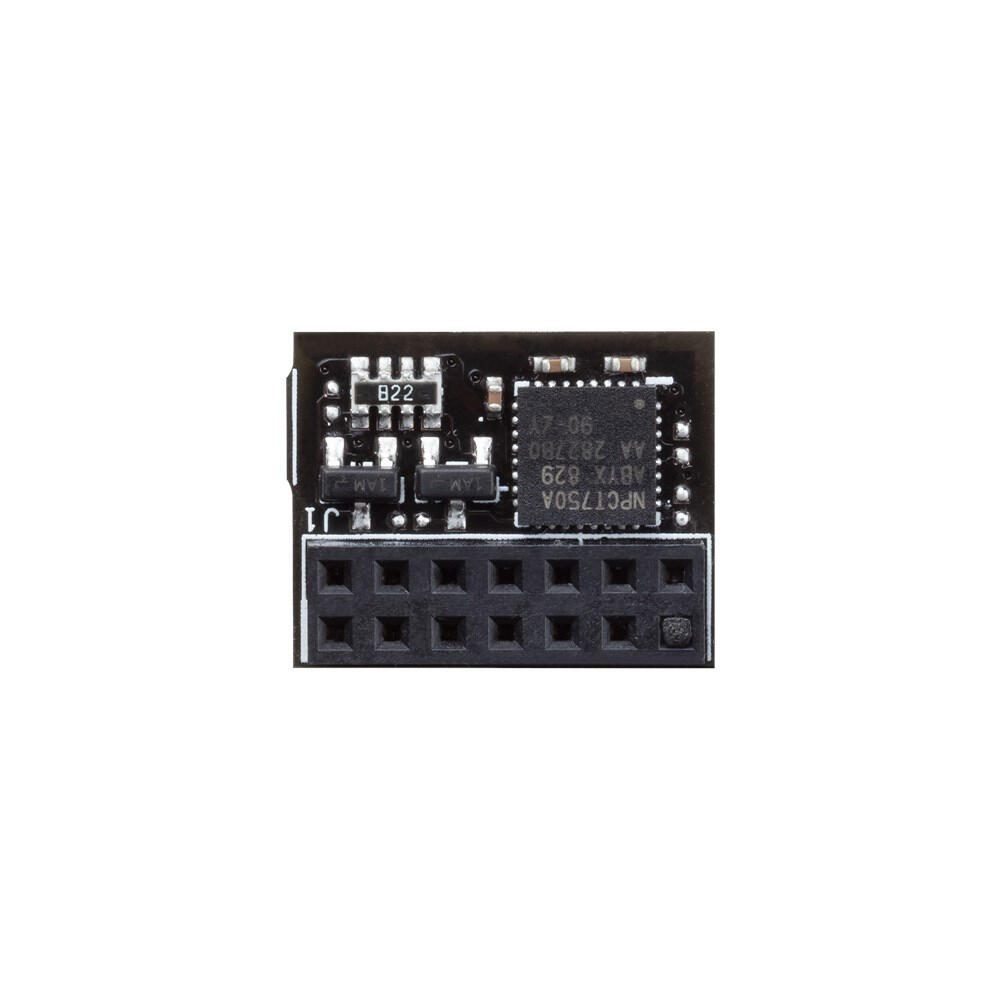
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
RPI SHD TPM - Raspberry Pi - Trusted Platform Modul (TPM), SLB9672Ein Hardware Trusted Platform Modul (TPM) hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung / Signaturen, Speichern von Krypto-Schlüsseln, u.v.m. Das Modul kann auch als True Hardware Random Number Generator (TRNG) eingesetzt werden, wenn man eine gute Quelle für Zufall braucht! Technische Daten • kompatibel mit allen gängigen Raspberry Pi Modellen • Kommunikation über SPI • 2x 5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt • Infineon Optiga™ SLB 9672 TPM 2.0 • konform mit TPM Spezifikation 2.0 Rev. 01.38 • TRNG (Echter Zufallszahlengenerator) - True Hardware Random Number Generator • ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar • passt in gängige Standardgehäuse mit herein • Built-In Support für Windows 10 IoT • NEU: ab Raspbian Stretch mit dem Kernel 4.14.85 build in Support mit einem Device Tree Overlay Lieferung ohne Raspberry Pi27,80 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Steckenborn, Tobias: Schnelleinstieg SAP Business Technology Platform (BTP) - Services und IntegrationSchnelleinstieg SAP Business Technology Platform (BTP) - Services und Integration , Machen Sie sich mit den wichtigsten Aspekten der Cloud-Entwicklung mittels SAP Business Technology Platform (BTP) - ehemals SAP Cloud Platform - vertraut. Erfahren Sie, wie Sie die Kernkomponenten dieser offenen Daten- und Entwicklungsplattform auf Ihre geschäftlichen Herausforderungen anwenden. Nutzen Sie zudem die Möglichkeit, ihre heutige gewachsene IT-Landschaft sinnvoll zu erweitern sowie On-Premises- und Cloud-Landschaften miteinander zu verbinden. In diesem Schnelleinstieg tauchen Sie ein in die Vorteile von Cloud-Entwicklung und die Unterschiede gegenüber klassischen ABAP-Applikationsservern in der On-Premises-Welt. Sie erfahren, mit welchen Servicemodellen Software in der Cloud ausgeführt werden kann bzw. welche Programmiermodelle empfohlen werden. Hierzu lernen Sie die der BTP zugehörigen Laufzeitumgebungen kennen, allen voran Cloud Foundry, und widmen sich dann ausgiebig der Erstellung von Cloud-nativen Anwendungen mithilfe von SAP Business Application Studio (BAS) sowie den verschiedenen Bereitstellungsvarianten. Um die theoretischen Konzepte und praktischen Implementierungsmethoden zu verstehen, werden Ihnen exemplarisch verschiedene der verfügbaren Services zusammen mit einer leicht nachvollziehbaren Beispielanwendung präsentiert. Ein spannendes Buch für Beratungsunternehmen und interne IT-Abteilungen von Anwenderunternehmen. Anwendungsentwicklung in der Cloud Verwendung des SAP Cloud Application Programming Model Unterstützende Services der Cloud-Foundry-Umgebung Überblick über Integrationsmöglichkeiten , Werkzeugkasten & Aufbewahrung > Werkzeuge , Erscheinungsjahr: 20220222, Produktform: Kartoniert, Autoren: Steckenborn, Tobias, Seitenzahl/Blattzahl: 303, Keyword: BTP; Cloud Foundry; Cloud-Entwicklung; SAP; SAP Business Technology Platform, Fachschema: Betrieb / Datenverarbeitung, Datenschutz~SAP - mySAP~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Warengruppe: HC/Anwendungs-Software, Fachkategorie: Unternehmensanwendungen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Verlag: Espresso Tutorials GmbH, Verlag: Espresso Tutorials GmbH, Verlag: Espresso Tutorials GmbH, Länge: 207, Breite: 145, Höhe: 13, Gewicht: 486, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **


Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Tpm:
-
RPI SHD TPM - Raspberry Pi - Trusted Platform Modul (TPM), SLB9672Ein Hardware Trusted Platform Modul (TPM) hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung / Signaturen, Speichern von Krypto-Schlüsseln, u.v.m. Das Modul kann auch als True Hardware Random Number Generator (TRNG) eingesetzt werden, wenn man eine gute Quelle für Zufall braucht! Technische Daten • kompatibel mit allen gängigen Raspberry Pi Modellen • Kommunikation über SPI • 2x 5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt • Infineon Optiga™ SLB 9672 TPM 2.0 • konform mit TPM Spezifikation 2.0 Rev. 01.38 • TRNG (Echter Zufallszahlengenerator) - True Hardware Random Number Generator • ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar • passt in gängige Standardgehäuse mit herein • Built-In Support für Windows 10 IoT • NEU: ab Raspbian Stretch mit dem Kernel 4.14.85 build in Support mit einem Device Tree Overlay Lieferung ohne Raspberry Pi27,80 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Steckenborn, Tobias: Schnelleinstieg SAP Business Technology Platform (BTP) - Services und IntegrationSchnelleinstieg SAP Business Technology Platform (BTP) - Services und Integration , Machen Sie sich mit den wichtigsten Aspekten der Cloud-Entwicklung mittels SAP Business Technology Platform (BTP) - ehemals SAP Cloud Platform - vertraut. Erfahren Sie, wie Sie die Kernkomponenten dieser offenen Daten- und Entwicklungsplattform auf Ihre geschäftlichen Herausforderungen anwenden. Nutzen Sie zudem die Möglichkeit, ihre heutige gewachsene IT-Landschaft sinnvoll zu erweitern sowie On-Premises- und Cloud-Landschaften miteinander zu verbinden. In diesem Schnelleinstieg tauchen Sie ein in die Vorteile von Cloud-Entwicklung und die Unterschiede gegenüber klassischen ABAP-Applikationsservern in der On-Premises-Welt. Sie erfahren, mit welchen Servicemodellen Software in der Cloud ausgeführt werden kann bzw. welche Programmiermodelle empfohlen werden. Hierzu lernen Sie die der BTP zugehörigen Laufzeitumgebungen kennen, allen voran Cloud Foundry, und widmen sich dann ausgiebig der Erstellung von Cloud-nativen Anwendungen mithilfe von SAP Business Application Studio (BAS) sowie den verschiedenen Bereitstellungsvarianten. Um die theoretischen Konzepte und praktischen Implementierungsmethoden zu verstehen, werden Ihnen exemplarisch verschiedene der verfügbaren Services zusammen mit einer leicht nachvollziehbaren Beispielanwendung präsentiert. Ein spannendes Buch für Beratungsunternehmen und interne IT-Abteilungen von Anwenderunternehmen. Anwendungsentwicklung in der Cloud Verwendung des SAP Cloud Application Programming Model Unterstützende Services der Cloud-Foundry-Umgebung Überblick über Integrationsmöglichkeiten , Werkzeugkasten & Aufbewahrung > Werkzeuge , Erscheinungsjahr: 20220222, Produktform: Kartoniert, Autoren: Steckenborn, Tobias, Seitenzahl/Blattzahl: 303, Keyword: BTP; Cloud Foundry; Cloud-Entwicklung; SAP; SAP Business Technology Platform, Fachschema: Betrieb / Datenverarbeitung, Datenschutz~SAP - mySAP~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Warengruppe: HC/Anwendungs-Software, Fachkategorie: Unternehmensanwendungen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Verlag: Espresso Tutorials GmbH, Verlag: Espresso Tutorials GmbH, Verlag: Espresso Tutorials GmbH, Länge: 207, Breite: 145, Höhe: 13, Gewicht: 486, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für Tpm
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.